信息安全服务资质八大类别解析
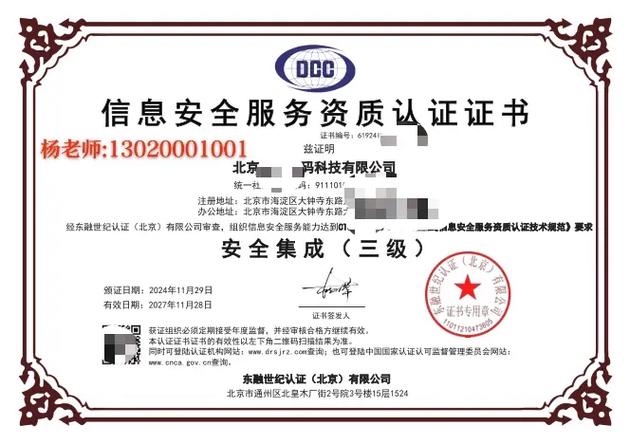
信息安全服务资质是衡量一个组织在信息安全领域服务能力的重要标准,通常分为八大类别,涵盖了从系统集成到设备制造、从运维管理到应急响应等多个方面。这些类别共同构成了一个完整的信息安全服务生态,为不同需求的客户提供专业化的安全保障。以下将逐一介绍这八大类别,并重点探讨安全集成、安全运维和信息安全设备制造。
1. 安全集成
安全集成是指将信息安全产品、技术和管理措施融入到信息系统建设过程中,确保系统在规划、设计、实施和运行各阶段均具备相应的安全防护能力。安全集成服务商需要具备对不同安全产品的整合能力,能够根据客户需求设计整体安全解决方案,并负责实施和调试。这一类别要求服务商不仅熟悉各类安全技术,还要了解行业标准和合规要求,从而帮助客户构建一个安全、可靠的信息系统。
2. 安全运维
安全运维是指在信息系统运行过程中,通过持续监控、维护和管理,保障系统的安全性和可用性。安全运维服务通常包括安全设备管理、漏洞扫描与修复、安全事件监控与响应、安全策略优化等。服务商需要建立完善的运维流程和应急机制,确保能够及时发现并处理安全威胁。随着云计算和远程办公的普及,安全运维的重要性日益凸显,成为企业日常运营中不可或缺的一环。
3. 信息安全设备制造
信息安全设备制造是指研发、生产和销售专门用于信息安全防护的硬件设备,如防火墙、入侵检测系统、加密机、安全网关等。这一类别要求制造商具备强大的研发能力和严格的质量控制体系,确保设备能够有效抵御各类网络攻击,并符合国家相关标准。信息安全设备是构建安全基础设施的基石,其性能和可靠性直接影响到整体安全防护效果。
4. 安全测评
安全测评是指依据相关标准,对信息系统的安全性进行检测和评估,包括漏洞扫描、渗透测试、风险评估等。通过安全测评,可以发现系统中存在的安全隐患,并提出整改建议。安全测评服务商需要具备专业的测评工具和方法,以及经验丰富的测评团队,确保测评结果的客观性和准确性。
5. 应急处理
应急处理是指在发生信息安全事件时,提供快速的响应和恢复服务,包括事件调查、取证、遏制、消除和恢复等。应急处理服务商需要建立7×24小时的应急响应机制,并具备对各类安全事件的处置能力,以最小化事件对客户业务的影响。
6. 安全培训
安全培训是指通过教育和培训,提升组织内部人员的信息安全意识和技能,包括安全意识培训、专业技能培训等。安全培训有助于减少人为因素导致的安全风险,是构建安全文化的重要手段。
7. 安全咨询
安全咨询是指为客户提供信息安全规划、体系建设、合规咨询等服务,帮助客户制定安全策略和管理制度。安全咨询服务商需要具备深厚的行业知识和丰富的实践经验,能够为客户提供定制化的解决方案。
8. 安全工程监理
安全工程监理是指在信息安全工程项目中,对承建方的安全措施进行监督和管理,确保工程符合安全要求。安全工程监理服务商需要独立于承建方,具备相应的资质和能力,以保障工程质量和安全。
信息安全服务资质的八大类别各有侧重,共同构成了信息安全服务的完整链条。选择具备相应资质的服务商,是保障自身信息安全的重要步骤。对于服务商而言,获得相关资质认证,不仅可以提升市场竞争力,还能促进行业规范发展。随着信息技术的不断演进,信息安全服务资质体系也将持续完善,为数字时代的安全保驾护航。
如若转载,请注明出处:http://www.sdmhqj.com/product/26.html
更新时间:2026-10-28 15:27:23