智能设备与信息安全设备制造 融合趋势、挑战与路径
随着物联网、人工智能与5G技术的快速演进,智能设备已深度融入生产与生活各领域,而信息安全设备制造则成为保障数字生态可信运行的基础支撑。两者并非孤立产业,而是在技术架构、供应链与应用场景中高度交织。本文从产业现状、融合趋势、制造挑战及发展路径四个维度展开分析。
一、产业现状与边界
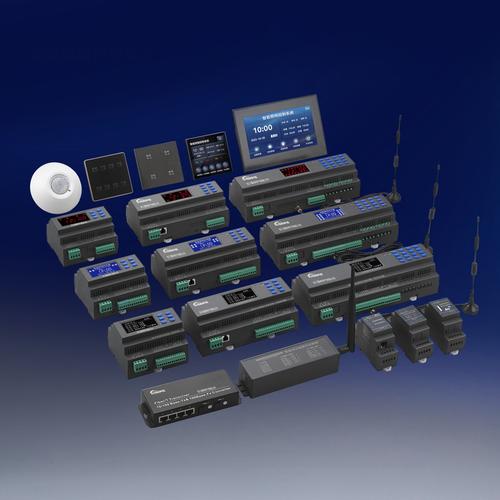
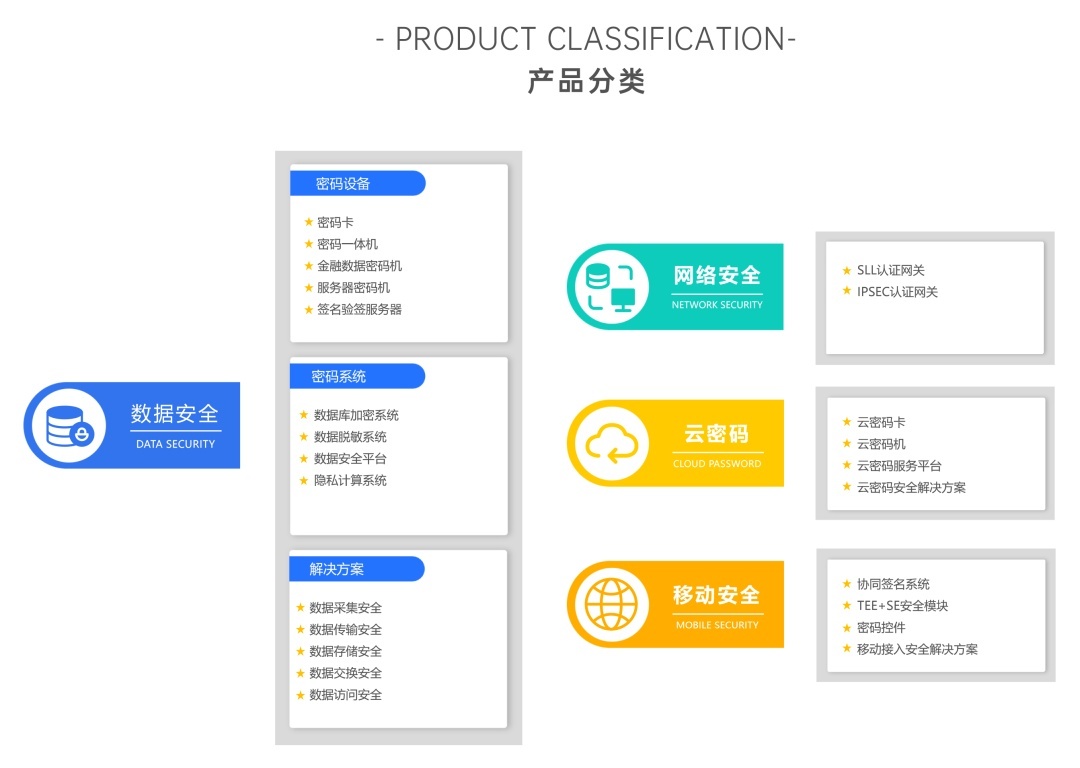
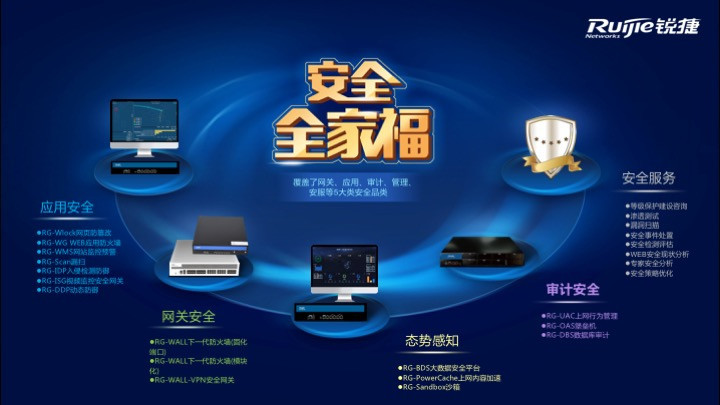
智能设备制造涵盖智能终端、边缘计算节点、智能传感装置等,强调感知、计算与互联能力;信息安全设备制造则包括加密机、安全网关、可信计算模块、硬件安全模块(HSM)等,聚焦身份认证、数据加密与边界防护。传统上二者分属不同产品体系,但智能设备的规模化部署倒逼安全能力前置,推动“安全入端”成为制造共识。
二、融合趋势:从外挂到内生
当前主要融合路径有三:其一,将安全模块集成至智能设备主控芯片或板卡,实现硬件级可信根;其二,在设备操作系统层嵌入安全启动、远程 attestation 与访问控制机制;其三,制造环节引入安全供应链管理,从元器件溯源到固件签名全程可控。这种“内生安全”模式降低了后期外挂防护的成本与攻击面,也提升了设备全生命周期可管理性。
三、制造环节的核心挑战
挑战集中在四个方面:一是成本与功耗约束,安全模块的集成需在有限资源下平衡性能;二是标准碎片化,不同行业与地区对信息安全设备的认证要求不一,增加合规复杂度;三是供应链安全,关键芯片与固件的来源可信度直接决定最终产品安全水平;四是测试验证难度,安全缺陷往往具有隐蔽性,传统出厂测试难以覆盖逻辑漏洞与侧信道风险。
四、发展路径建议
推动智能设备与信息安全设备制造协同发展,可从以下方向着力:建立跨领域的共性技术平台,促进安全IP复用与模块化设计;推动安全分级分类标准与互认机制,降低制造企业合规负担;强化供应链安全审查与可信制造流程,将安全要求嵌入来料检验与生产工序;构建面向制造环节的安全测试基准与漏洞共享机制,提升缺陷发现效率。
智能设备与信息安全设备制造的融合是数字基础设施可信化的必然要求。制造企业需从“产品安全”转向“安全产品”,在架构设计、供应链治理与标准协同上系统布局,方能在智能化浪潮中构建可持续的安全竞争力。
如若转载,请注明出处:http://www.sdmhqj.com/product/36.html
更新时间:2026-10-28 21:26:39