利用UTM技术实现网络综合性防御 信息安全设备制造视角下的基础信息化建设
一、引言
随着制造业数字化转型的深入推进,企业网络边界日益模糊,信息安全威胁呈现出多样化、复合化的特征。传统单一功能的安全设备(如防火墙、入侵检测系统、防病毒网关)难以应对复杂的攻击链条,且部署和运维成本居高不下。在此背景下,统一威胁管理(Unified Threat Management,UTM)技术应运而生,成为集多种安全能力于一体的综合性防御方案。对于信息安全设备制造领域而言,UTM不仅是产品形态的创新,更是面向基础信息化建设的系统化安全基础设施。本文结合e-works中国制造业信息化门户的相关实践,探讨如何利用UTM技术构建覆盖网络层、应用层与管理层的综合性防御体系。
二、UTM技术概述与设备制造要点
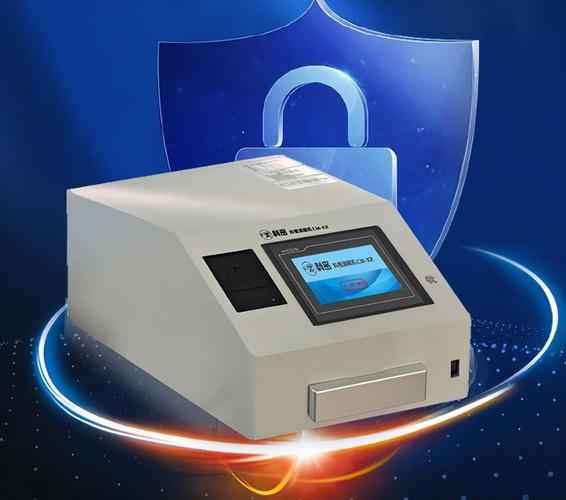
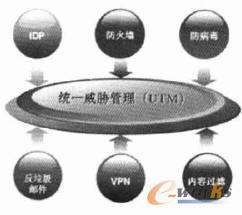
UTM的核心思想是将防火墙、入侵检测/防御(IDS/IPS)、防病毒、反垃圾邮件、内容过滤、VPN等多种安全功能集成于单一硬件平台,通过统一的管理界面实现策略协同与日志联动。在信息安全设备制造环节,需重点关注以下技术要点:
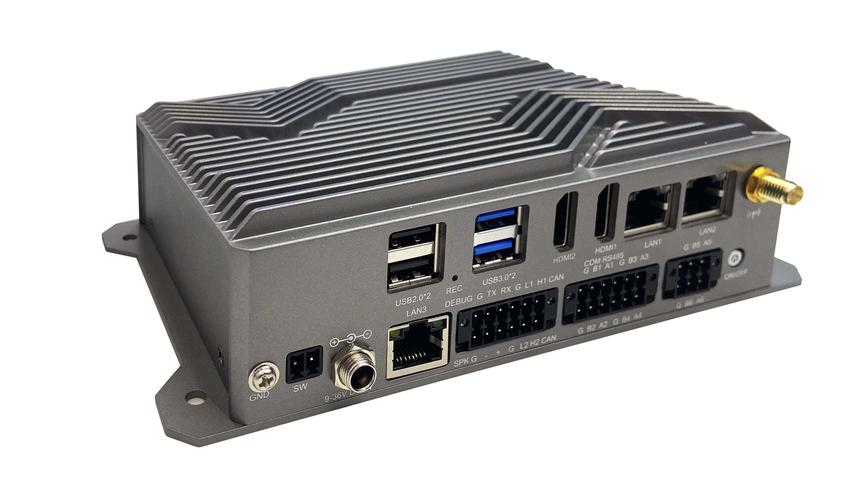
- 硬件架构设计:多核处理器与专用加速芯片的合理搭配,确保在开启多重安全功能时仍能满足线速转发需求;采用冗余电源与无风扇散热设计提升设备可靠性。
- 软件模块化与联合防御:各安全引擎以松耦合方式集成,通过统一威胁情报库实现联动响应——例如防病毒模块检出恶意文件后,防火墙模块可自动阻断同源IP的后续连接。
- 散热与影响工程:针对制造设备的工业环境,需考虑宽温工作范围、电磁兼容性与防尘防震设计,使UTM设备能够部署在车间边缘节点。
需要强调的是,UTM并非多个安全功能的简单叠加,而是通过统一的策略引擎和事件关联分析,形成“纵深防御、协同响应”的综合能力。这正是e-works一直倡导的信息安全体系化建设思路。
三、利用UTM实现网络综合性防御的分层策略
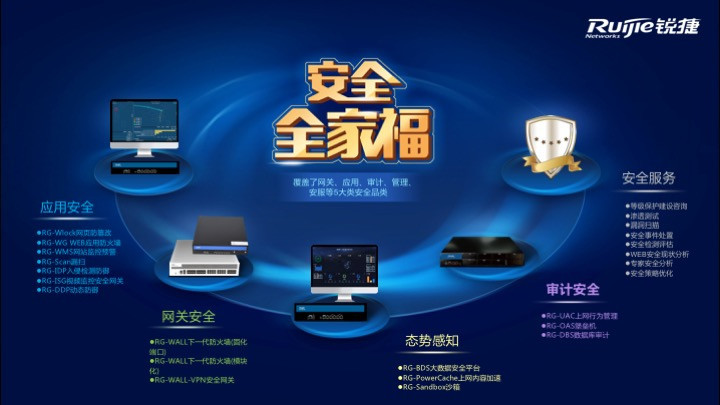
- 网络边界/网络层安全性。防火墙与VPN模块构成第一道防线,完成访问控制与加密通信;IPS模块针对已知漏洞攻击进行实时阻断,特别是工业控制协议(如Modbus、OPC UA)的异常流量检测。
- 应用层/内容层安全性。防病毒、反垃圾邮件与内容过滤模块对HTTP、SMTP、FTP等应用层协议进行深度扫描,防御恶意代码传播与数据泄露。在制造业场景中,还应覆盖办公网到生产网的边际策略,防范勒索软件跨网箱扩散。
- 行为管理层安全可视化。UTM内置的日志审计与报表功能,可对全网安全事件进行统一采集与关联分析,帮助安全管理员快速定位威胁根源。通过SNMP/NetFlow接口与上层安全运营平台对接,实现事件的集中监管。
上述三层策略并非孤立运行:网络层的告警能够触发应用层的策略动态调整,应用层的威胁情报可反向丰富网络层的访问控制规则。这种联动机制是UTM实现“综合性防御”的关键所在。
四、信息安全设备制造企业的实践建议
对于从事信息安全设备制造的企业而言,落地UTM技术需兼顾产品研发与自身信息化建设双向需求。一方面,在产品制造环节应建立从芯片选型、固件安全启动到出厂唇部检测的全流程可信体系,确保UTM设备自身的健壮性;另一方面,企业自身的信息化网络也应成为UTM技术的首个实验床与标杆场景。可参考如下实施路径:
- 第一阶段(评估与规划):盘点现有安全设备与网络拓扑,明确需整合的安全功能与性能姐,测算UTM部署对网络延迟的影响。
- 第二阶段(单点试点验证):在研发网或办公网新片区上线UTM设备,并行运行并与原设备的安全性进行对比,重点关注误报率劫持与处理敏感段(如50叠加攻击下之、至多数多之段层的IPS吞吐量趋势验证事项)
。
如若转载,请注明出处:http://www.sdmhqj.com/product/44.html
更新时间:2026-10-28 22:49:43